ChatGPT Workのログインは安全?見るべきは「パスワード」ではなく「権限」
こんにちは、おぐりんです。
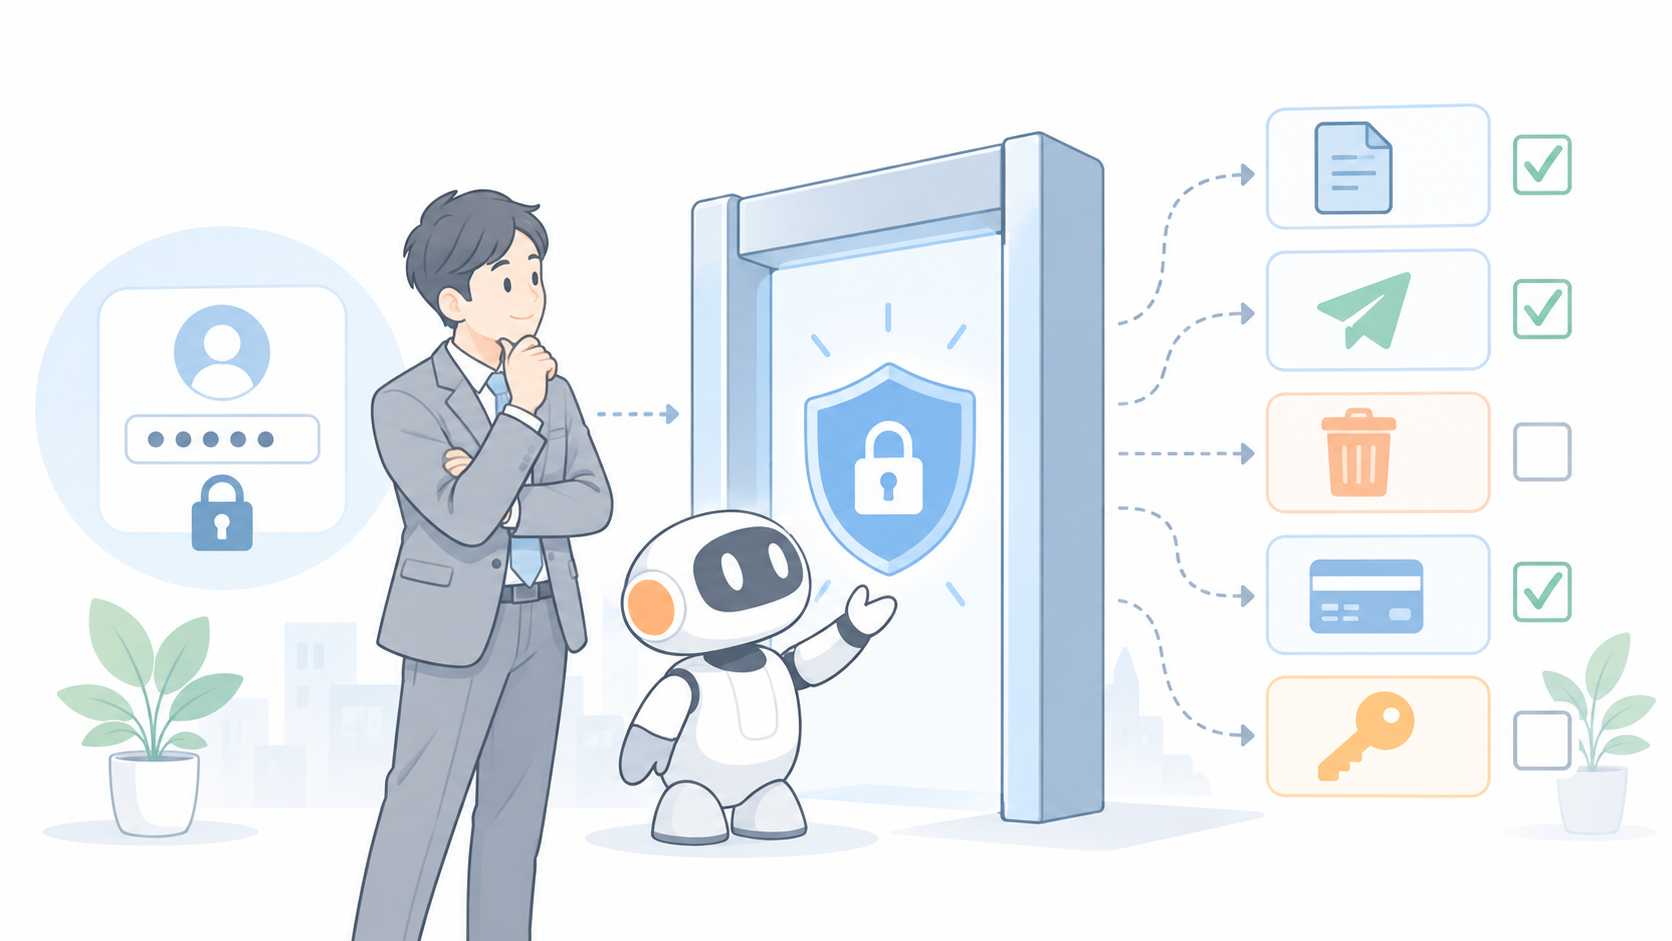
ChatGPT Workを使うとき、「どの程度重要なパスワードまで入力してよいのか」と迷うことがあります。結論から言うと、見るべきなのはパスワードの重要度だけではありません。ログイン後に、そのアカウントの権限でAIが何を実行できるのかです。
Secure Sign-inは認証情報をモデルから隔離します。ただし、それでログイン後の操作リスクまでなくなるわけではありません。今回は、企業でChatGPT Workへ安全に仕事を任せるための判断基準を整理します。
Secure Sign-inは何を守っているのか
ChatGPT WorkのCloud Browserは、クラウド上の別のコンピューターで動くブラウザです。Webサイトへのログインが必要になると、ユーザーはSecure Sign-inの画面でIDやパスワードを入力します。OpenAIの公式ヘルプでは、ここで入力したユーザー名とパスワードはモデルから見えず、ChatGPTも保存しないと説明されています。
つまり、会話本文にパスワードを書いてAIへ渡す仕組みではありません。認証情報はSecure Sign-inからRemote Browserへ直接渡され、ログイン後はCloud Browserに認証済みセッションが残ります。次回もログインできることがあるのは、モデルがパスワードを覚えているからではなく、そのセッションが有効だからです。
このため、パスワード、2段階認証コード、復旧コード、Secret Key、API Secretなどをチャット本文へ貼る必要はありません。認証情報は、必ずSecure Sign-inの正式な入力画面から入れる。これは最初の運用ルールになります。
認証情報の保護と、AIの権限は別の問題
ここが一番重要です。Secure Sign-inによって認証情報をモデルから守れても、ログイン後はChatGPT Workが仕事を進めるために、画面を読み、フォームへ入力し、ボタンを押します。アカウントに編集、送信、削除、決済、権限変更などの機能があれば、依頼内容やサービス側の制約に応じて、その操作へ到達できる可能性があります。
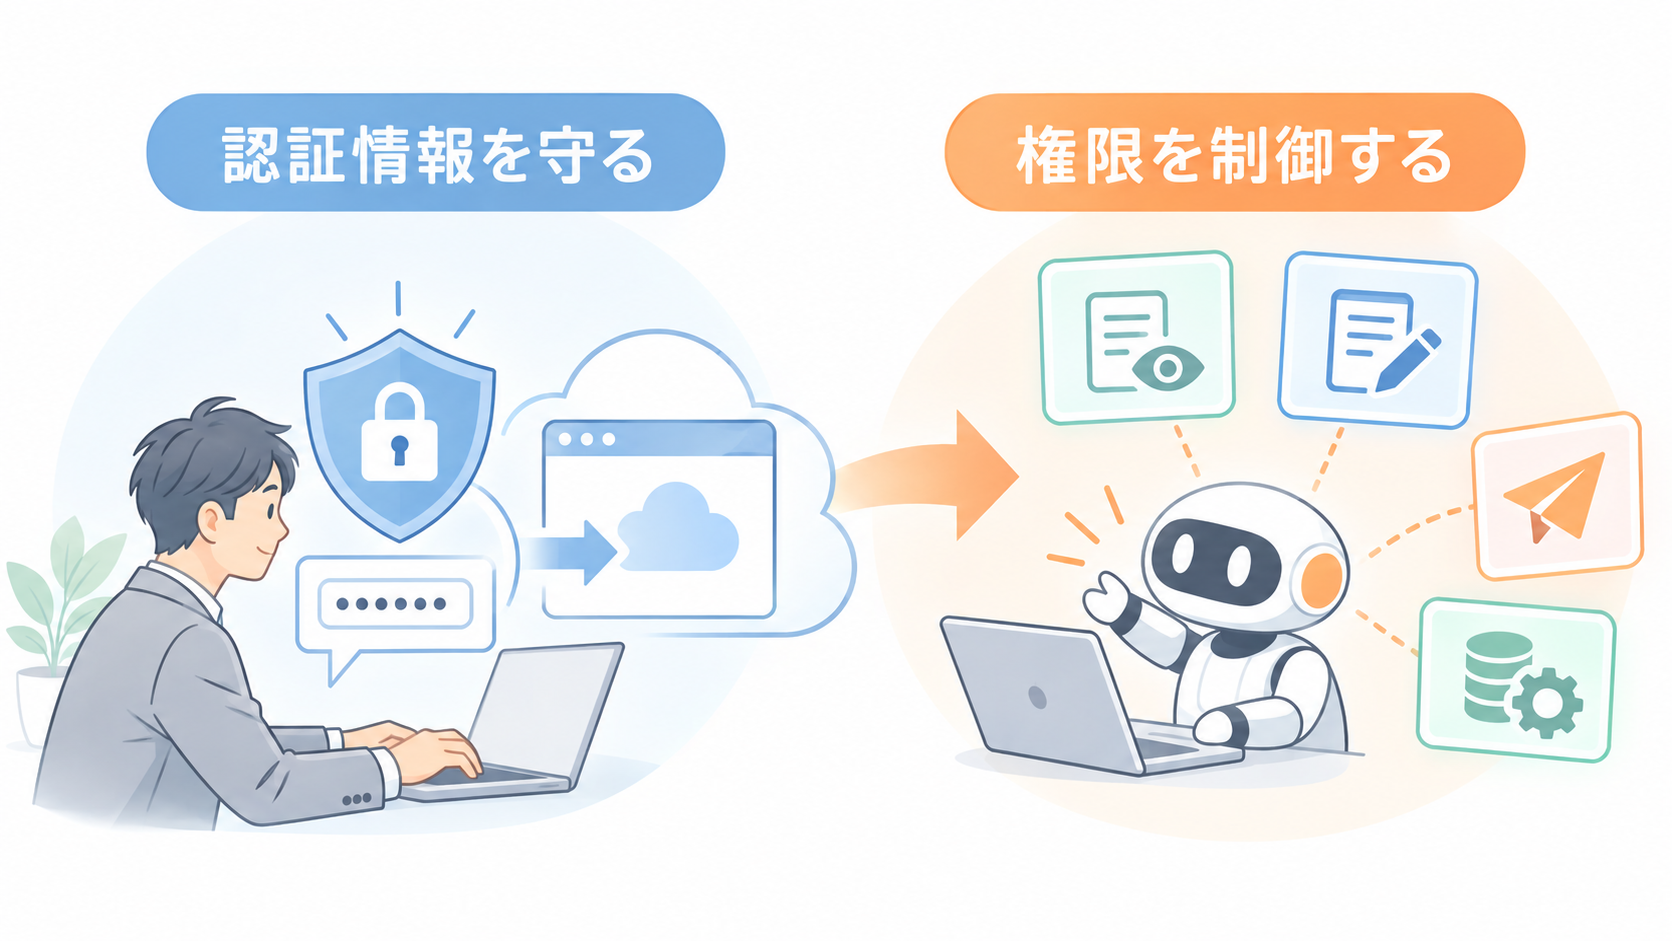
たとえば会計ソフトのパスワードがモデルから見えなくても、ログイン後の画面には取引履歴や請求書が表示されます。編集権限があれば仕訳を登録できるかもしれません。管理者権限があれば設定変更まで届くかもしれません。
認証情報が秘密に保たれていることと、認証後の権限を安全に使えることは同じではありません。僕はこの二つを「Credential Security」と「Agent Authority」に分けて考えるのが分かりやすいと思っています。
判断するときは3つの軸を見る
では、どこまで任せてよいのでしょうか。実務では、次の3つを確認すると判断しやすくなります。
1. 最大損失
そのアカウントで最悪の操作が起きたとき、何を失うのかを確認します。閲覧権限なら機密情報の取り扱い、投稿権限なら誤公開、決済権限なら金銭的損失、管理者権限ならシステム全体への影響が考えられます。同じサービスでも、閲覧専用ユーザーとSuper Adminではリスクがまったく違います。
2. 誤操作の可能性
AIは指示の解釈を誤ることがあります。サイトの表示変更や、Webページ内の悪意ある指示によって、想定外の方向へ進む可能性もゼロではありません。OpenAIもフィッシングやプロンプトインジェクション、意図しない操作への対策を行う一方で、すべてのリスクを排除できるわけではないと説明しています。
3. 復旧可能性
失敗しても戻せるかを確認します。誤った下書きは修正できますが、送信済みメールは取り消せないことがあります。Gitの変更は履歴から戻せても、バックアップのない本番データ削除は復旧できません。送金や公開も、実行後の取り消しが難しい操作です。
判断に迷ったら、「AIが間違えたときに、誰が、どのくらいの時間と費用で元へ戻せるか」と聞いてみてください。
企業で使うなら、ログイン前に権限を設計する
安全に使うための答えは、ログインを一律に禁止することではありません。仕事に必要な範囲へ権限を絞り、取り消せない操作の直前に人が確認することです。
AI専用または業務専用のアカウントを用意する
閲覧、編集、送信、削除、管理者権限を分け、必要最低限だけ付与する
外部送信、公開、決済、削除、権限変更は実行直前に人が確認する
操作履歴、変更履歴、セッションの失効方法を先に確認する
不要になったCloud Browserのサイトデータやセッションを削除する
たとえばAWSなら、「AWSのパスワードを入力してよいか」ではなく、「このアカウントで本番停止、データ削除、IAM変更までできる状態をAIへ持たせてよいか」と考えます。最初は閲覧専用から始め、必要性を確認しながら権限を広げる方が安全です。
「安全なログイン」だけで終わらせない
ChatGPT WorkのSecure Sign-inは、認証情報をモデルから隔離するための大切な仕組みです。ただし、公式説明の対象はWorkのCloud Browserです。ほかのブラウザ、通常のChromeプロファイル、デスクトップアプリ内のブラウザまで、同じ保証があると考えるべきではありません。利用する環境ごとに認証とセッションの仕組みを確認する必要があります。
企業のAI活用では、ツールを使えるようにするだけでなく、誰の権限で、何を任せ、どこで人が止めるかを決めることが欠かせません。AidiaのAI顧問でも、会社ごとの業務とリスクに合わせて、AIへ安全に仕事を委任できる状態を整えることを大切にしています。
「パスワードを渡して大丈夫か」ではなく、「その権限をAIに渡して大丈夫か」。まずはこの問いから、ログイン後にできる操作を一つずつ棚卸ししてみてください。
 AIアプリ開発は本当に必要?専用ツールを作る前に考えたいこと
 AI活用レベルは「機能の多さ」では決まらない。現在地が見える2軸評価
 最新AIモデルを選ぶだけでは企業は強くならない。「フロンティアエコシステム」という考え方
 ChatGPTのChatとWorkの違いとは?使い分けと「質問」から「委任」への変化
 ChatGPTの料金プランを比較|無料・Go・Plus・Pro・Business・Enterpriseはどれを選ぶ?
 AI文字起こしの方法|Google Meet・iPhone・Android・YouTubeの会話を記事にする
 ChatGPTで壁打ちする方法|AIに考えさせて発想の余白をつくる
 ChatGPT BusinessとEnterpriseの違いは?法人導入前に確認したい権限・招待・課金
 AI研修は人材開発支援助成金の対象になる?「最大75%助成」を正しく理解する
 AI顧問の費用はいくら?契約前に確認すべき支援範囲と選び方